Plus de 500 000 victimes ont demandé de l'aide à Cybermalveillance.gouv.fr en 2025, soit 20 % de plus qu'en 2024.

L'hameçonnage, ces faux messages qui imitent une banque, un fournisseur ou un collègue, a bondi de 70 % (Journal de l'Économie).

Très souvent, l'attaque ne passe pas par une faille technique mais par un clic. La cybersécurité n'est donc plus l'affaire du seul service informatique : elle concerne chaque salarié, quel que soit son métier. Voici quatre questions pour comprendre et se protéger.

Quelles menaces visent les salariés au quotidien ?

Les attaques les plus fréquentes ne ressemblent pas aux films. Ce sont des messages ordinaires, envoyés en masse ou ciblés :


• L'hameçonnage : un faux mail ou SMS qui pousse à cliquer sur un lien ou à saisir un mot de passe.
• L'arnaque au faux conseiller : un appel d'un prétendu conseiller bancaire, en hausse de 159 % en 2025 selon Cybermalveillance.gouv.fr.
• La fraude au président ou au fournisseur : un message qui imite un dirigeant ou un partenaire pour obtenir un virement urgent.
• Le rançongiciel : un logiciel qui chiffre les fichiers de l'entreprise et réclame une rançon, souvent après un premier clic malheureux.
Point commun : toutes misent sur l'urgence, la confiance ou l'inattention.

L'IA rend-elle les arnaques plus crédibles ?

Oui, et c'est un vrai changement. Il y a quelques années, un mail frauduleux se repérait souvent à ses fautes d'orthographe ou à sa traduction approximative. Aujourd'hui, l'IA générative permet de rédiger en quelques secondes un message impeccable, personnalisé avec le nom de l'entreprise ou d'un collègue.

Les outils d'IA savent aussi imiter une voix ou un visage à partir de quelques extraits. Un appel « du directeur » qui demande un virement urgent peut donc sembler parfaitement authentique.

Conséquence : les anciens indices ne suffisent plus. Ce n'est plus la forme du message qu'il faut vérifier, mais la demande elle-même et le canal par lequel elle arrive.

Quels réflexes adopter au quotidien ?

Quelques gestes simples déjouent une grande partie des tentatives :
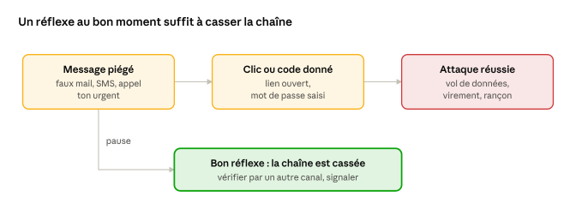
1. Prendre le temps. L'urgence est l'arme principale des fraudeurs. Une demande pressante mérite une pause.
2. Vérifier par un autre canal. Un virement demandé par mail ? On rappelle la personne à son numéro habituel, pas celui du message.
3. Ne jamais communiquer un mot de passe ou un code reçu par SMS, même à un « conseiller » ou au « support ».
4. Activer la double authentification sur les comptes professionnels.
5. Signaler sans attendre. Un clic douteux signalé tout de suite limite les dégâts ; un clic caché les aggrave.
Le dernier point est essentiel : une culture où l'on peut avouer une erreur est la meilleure protection d'une entreprise.

Comment se former, et pourquoi pas en faire son métier ?

Quelques gestes simples déjouent une grande partie des tentatives :
1. Prendre le temps. L'urgence est l'arme principale des fraudeurs. Une demande pressante mérite une pause.
2. Vérifier par un autre canal. Un virement demandé par mail ? On rappelle la personne à son numéro habituel, pas celui du message.
3. Ne jamais communiquer un mot de passe ou un code reçu par SMS, même à un « conseiller » ou au « support ».
4. Activer la double authentification sur les comptes professionnels.
5. Signaler sans attendre. Un clic douteux signalé tout de suite limite les dégâts ; un clic caché les aggrave.
Le dernier point est essentiel : une culture où l'on peut avouer une erreur est la meilleure protection d'une entreprise.

Sources : Journal de l'Économie (rapport 2025 de Cybermalveillance.gouv.fr), Forum économique mondial.

Cours ajouté à votre liste de souhaits.